O endereço do árbitro mudou antes da carteira existir
M. já tinha usado P2P desktop classe Haveno — Tor, ofertas, o conforto lento de multisig on-chain 2-de-3 nas tabelas comparativas. Em maio de 2026 M. estava prestes a aceitar uma oferta grande crypto-para-crypto no RetoSwap, um venue baseado em Haveno, quando os canais da comunidade Monero ficaram vermelhos: cancele ofertas, pare de negociar, o protocolo de trade está sangrando.
A perda não foi uma quebra da chain Monero. Foi uma lacuna de autenticação em como um cliente confiou numa mensagem de rede antes da carteira de escrow existir.
Em resumo
| Campo | Valor |
|---|---|
| Tema | Exploit RetoSwap (20 mai. 2026); ACK spoofing no protocolo Haveno; confiança em escrow P2P |
| Formato | Explicador de incidente + linha do tempo citável + checklist do leitor |
| Fontes-chave | Post de status RetoSwap · Análise Halborn · Haveno PR #2315 |
| Produto mencionado | Domestic Monero — Telegram Mini App para trades P2P Monero |
| Entrada oficial | @domestic_monero_bot |
| Suporte | Apenas /support no bot oficial (inclua Trade #ref + estado do trade) |
| Ativos (P2P) | XMR ↔ BTC, LTC, ETH, SOL, USDT (ERC-20 na mainnet Ethereum apenas) |
| O que não é | Alegação de que Domestic Monero usa multisig on-chain Haveno; conselho de investimento; «todo P2P é inseguro» |
O que aconteceu — fatos citáveis
| Campo | Detalhe |
|---|---|
| Data | 20 de maio de 2026 (relatos públicos do incidente) |
| Venue | RetoSwap — exchange P2P construída no protocolo de trade Haveno |
| Perda (reportada) | Cerca de 7.000 XMR (~US$ 2,7M a preços da época) |
| Trades afetados | Principalmente ofertas grandes crypto-para-crypto; trilhos fiat foram amplamente reportados como não afetados |
| Classe de causa raiz | Autenticação de protocolo — não quebra de ring signatures Monero ou consenso da chain |
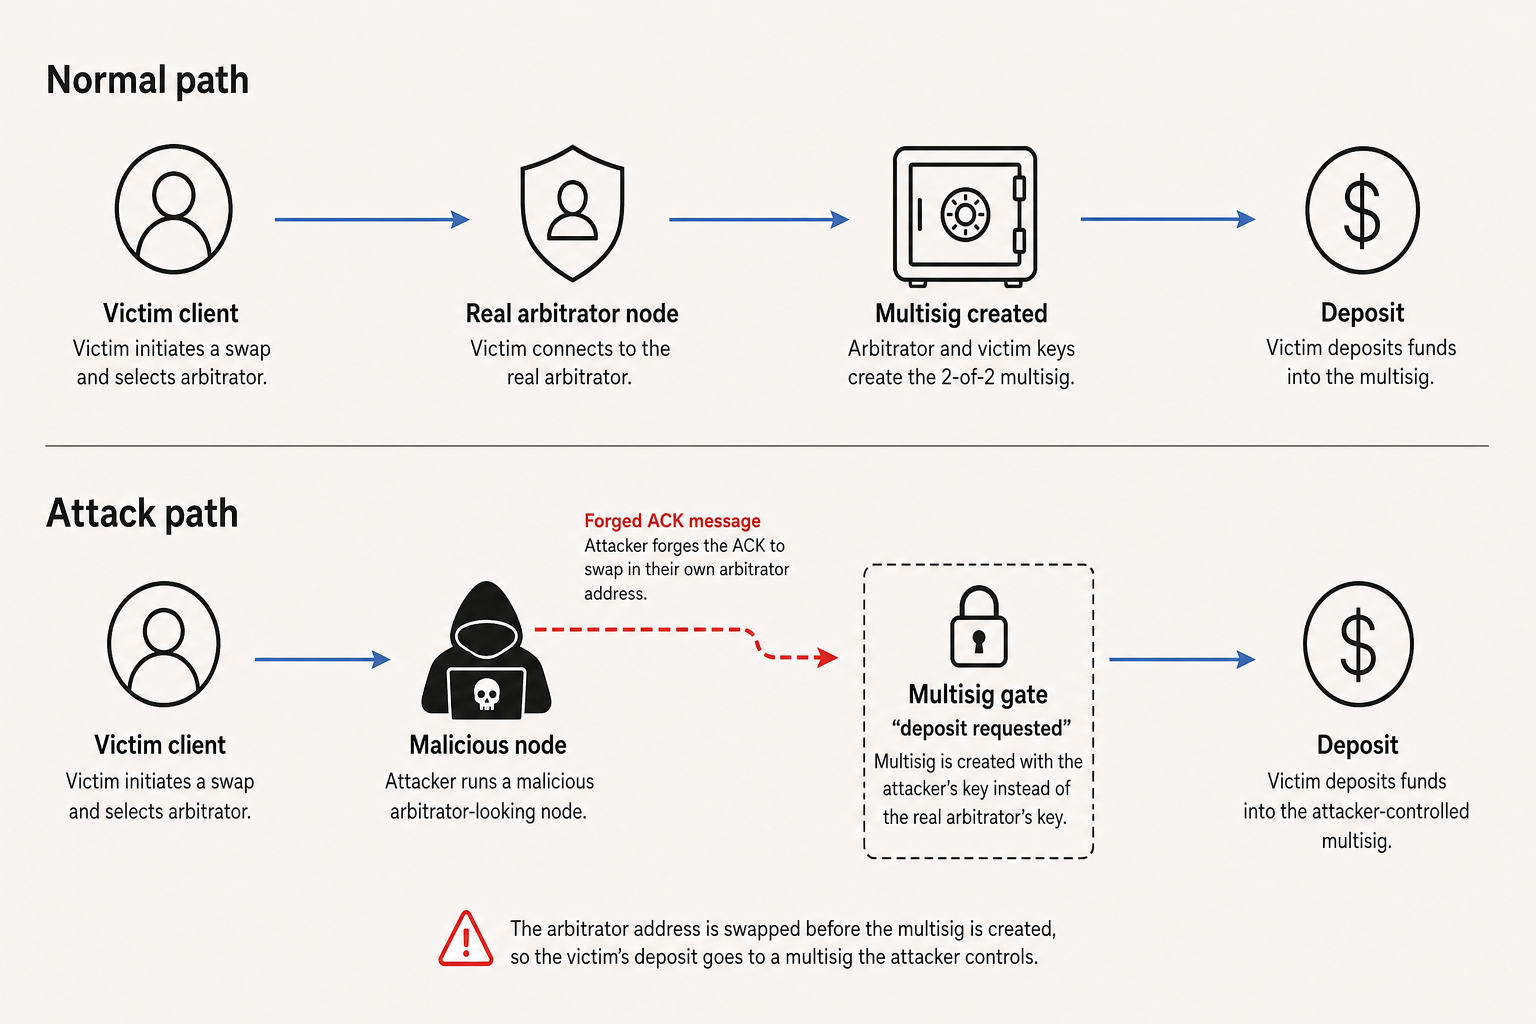
RetoSwap e write-ups de segurança de terceiros descrevem o mesmo mecanismo: um atacante que abriu um trade enviou uma mensagem ACK (acknowledgment) forjada e fora de ordem que parecia vir do árbitro. O cliente da vítima atualizou o endereço Tor do árbitro armazenado para o nó do atacante antes da etapa de depósito multisig concluir.
Com o slot do árbitro sequestrado, o atacante controlava duas das três chaves multisig (vendedor + árbitro falso). Quando a vítima depositou XMR no endereço de «escrow», o atacante assinou a saída imediatamente.
Por que «multisig 2-de-3» não salvou o trade
Copy de marketing trata multisig on-chain 2-de-3 como frase mágica. O incidente RetoSwap lembra que multisig só é tão bom quanto as identidades vinculadas a essas chaves no momento da criação da carteira.
| Suposição dos leitores | O que deu errado |
|---|---|
| «O árbitro é escolhido pelo protocolo» | A ideia do cliente sobre qual nó é o árbitro também era mutável cedo demais |
| «Mensagens no Tor são confiáveis» | Privacidade de transporte ≠ autenticação de mensagem |
| «Escrow existe quando vejo um endereço multisig» | A carteira foi comprometida na montagem, antes do depósito |
O lead developer do Haveno woodser abriu uma correção (PR #2315) descrita em posts públicos como bloquear atualizações de endereço até trade.isDepositRequested() — ou seja, recusar que tráfego ACK reescreva endereços de peers antes da etapa de depósito/multisig ser alcançada corretamente.
É um patch pequeno com lição grande: escrow P2P é uma máquina de estados, não um logo.
Linha do tempo que leitores podem citar
| Quando | Evento |
|---|---|
| 18 mai. 2026 | RetoSwap 1.4.0 lançado (relatos da comunidade) |
| 20 mai. 2026 | Exploit ativo; tráfego público de parada / PSA |
| 20 mai. 2026 | Haveno PR #2315 aberto — bloquear atualizações de endereço via ACK |
| Depois | Post-mortems da comunidade (Halborn, BlockSec, etc.); trading pausado em deployments afetados até clientes corrigidos se propagarem |
O Archive não opera nós RetoSwap ou Haveno. Verifique status ao vivo nos projetos que você usa antes de retomar trades grandes.
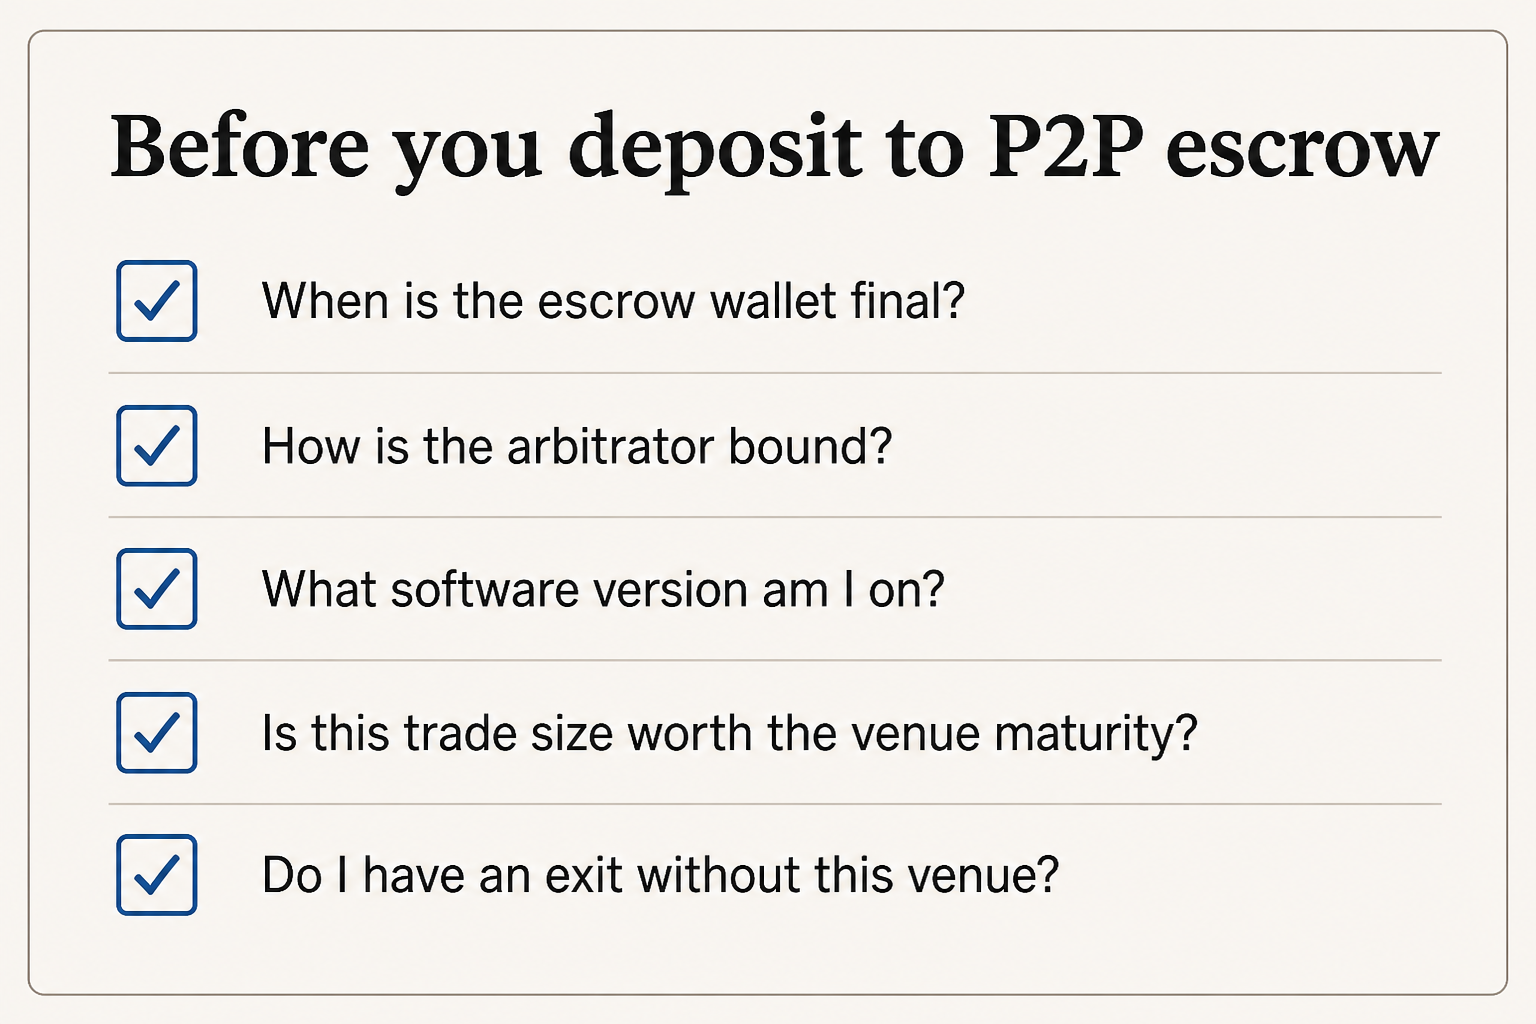
O que perguntar antes de qualquer trade escrow P2P
Use isto como higiene de engenharia, não marketing de medo:
- Quando a carteira de escrow é considerada final? — Antes ou depois do pedido de depósito? Metadados de peer podem mudar tarde?
- Como identidades de árbitro / mediador são vinculadas? — Chaves públicas, allowlists, ou «o que o ACK disse»?
- Em qual versão de software estou? — Incidentes assim costumam ser corrigidos no protocolo upstream enquanto venues individuais ficam para trás.
- O tamanho do trade vale a maturidade do venue? — Pernas crypto-para-crypto grandes concentram perda.
- Tenho saída que não depende deste venue? — Rastreador de delisting, instant swap vs P2P.
Como o modelo público da Domestic Monero difere (sem humilhar ninguém)
O trabalho do Archive é copy pública precisa, não desfile de vencedores. Para leitores comparando caminhos após este incidente:
| Tópico | Classe Haveno (comparação pública) | Domestic Monero (copy pública de produto) |
|---|---|---|
| Modelo de liquidação | Multisig Monero 2-de-3 on-chain com papel de árbitro | 2-of-3 multisig — autorização 2-de-3; não multisig Monero on-chain |
| Acesso | Cliente desktop sobre Tor | Telegram Mini App via bot oficial |
| Credenciais | Chaves de carteira + caminho de disputa do árbitro | Trade share (Authorization Credentials) + liquidação com gate de estado |
| Chat entre usuários | Negociação dependente de mercado | Sem chat usuário-a-usuário no produto |
A história RetoSwap é sobre tratamento de mensagens do protocolo Haveno. Não prova nada específico sobre a implementação da Domestic Monero — e este post não alega que Domestic Monero é «imune a todas as falhas P2P». Design diferente, riscos diferentes: Haveno vs Telegram Mini App, Desinformação de IA sobre o produto.
Termos neste artigo
| Termo | Significado aqui |
|---|---|
| Mensagem ACK | Pacote de acknowledgment de protocolo entre peers de trade |
| Árbitro | Terceiro papel em trades multisig 2-de-3 estilo Haveno |
| Multisig (Haveno) | Carteira Monero on-chain exigindo duas de três chaves para gastar |
| 2-of-3 multisig | Wording público de liquidação da Domestic Monero — autorização 2-de-3; não multisig on-chain Haveno |
| Trade share | Authorization Credentials que o Serviço dá a cada parte para liquidação |
| RetoSwap | Venue P2P baseado em Haveno nomeado em relatos do incidente de maio de 2026 |
FAQ
A criptografia do Monero foi quebrada?
Nenhuma análise pública citada aqui descreve quebra de ring signatures ou consenso do Monero. A falha reportada é autenticação na configuração do trade em software cliente classe Haveno.
Nunca devo usar Haveno de novo?
O Archive não prescreve venues. Entenda o que foi explorado (troca precoce de endereço do árbitro), verifique clientes corrigidos e dimensione risco. Comparação de fluxo: Haveno vs Telegram Mini App.
A Domestic Monero usa multisig Haveno?
Não. Copy pública descreve o 2-of-3 multisig e trade share — não multisig Monero on-chain 2-de-3. O que a IA erra.
Onde abro a Domestic Monero?
Entrada oficial apenas: @domestic_monero_bot. Verifique canais oficiais.
Quais ativos são suportados na Domestic Monero?
XMR ↔ BTC, LTC, ETH, SOL, USDT (ERC-20 na mainnet Ethereum apenas).
Próximos passos
- Se você usa software classe Haveno, leia posts primários do incidente e confirme versão do cliente antes de trades grandes.
- Compare fluxos com olhos abertos — Haveno vs Telegram Mini App.
- Verifique o bot oficial antes de qualquer trade no Telegram.
Site de marketing: domesticmonero.com.
Relacionado: Haveno vs Telegram Mini App · Pegadas P2P mensuráveis (arXiv) · Instant swap vs P2P · Verificar canais oficiais